Compliance-Nachweise beim Softwaredienstleister: was Sie verlangen sollten
TL;DR
Acht Nachweise gehören auf den Tisch: ISO 27001-Zertifikat mit Geltungsbereich, Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO, Liste der Unterauftragsverarbeiter samt KI-Werkzeugen, technische und organisatorische Maßnahmen, Standardvertragsklauseln und Transfer Impact Assessment bei Anbietern außerhalb der EU, Datenschutzbeauftragter, Meldeweg bei Vorfällen und eine Aussage zur Barrierefreiheit. Das Zertifikat ist davon der am wenigsten aussagekräftige Punkt, entscheidend ist sein Geltungsbereich.
Die kurze Antwort
Fragen Sie nicht, ob zertifiziert wird. Fragen Sie, wofür.
Ein ISO 27001-Zertifikat gilt immer nur für einen definierten Geltungsbereich. Der kann das ganze Unternehmen umfassen oder einen einzelnen Standort, eine einzelne Abteilung, ein einzelnes Rechenzentrum. Ein Dienstleister kann also völlig korrekt "ISO 27001 zertifiziert" auf die Website schreiben, und Ihr Projekt läuft trotzdem außerhalb dieses Bereichs. Der Geltungsbereich steht auf dem Zertifikat. Er ist die erste Zeile, die Sie lesen sollten, und in den meisten Lieferantenfragebögen wird nicht nach ihm gefragt.
Der Rest dieses Artikels geht die acht Nachweise einzeln durch, benennt bei jedem, was ein brauchbares Dokument von einem Feigenblatt unterscheidet, und beschreibt am Ende, welche dieser Unterlagen wir selbst offenlegen.
Die acht Nachweise
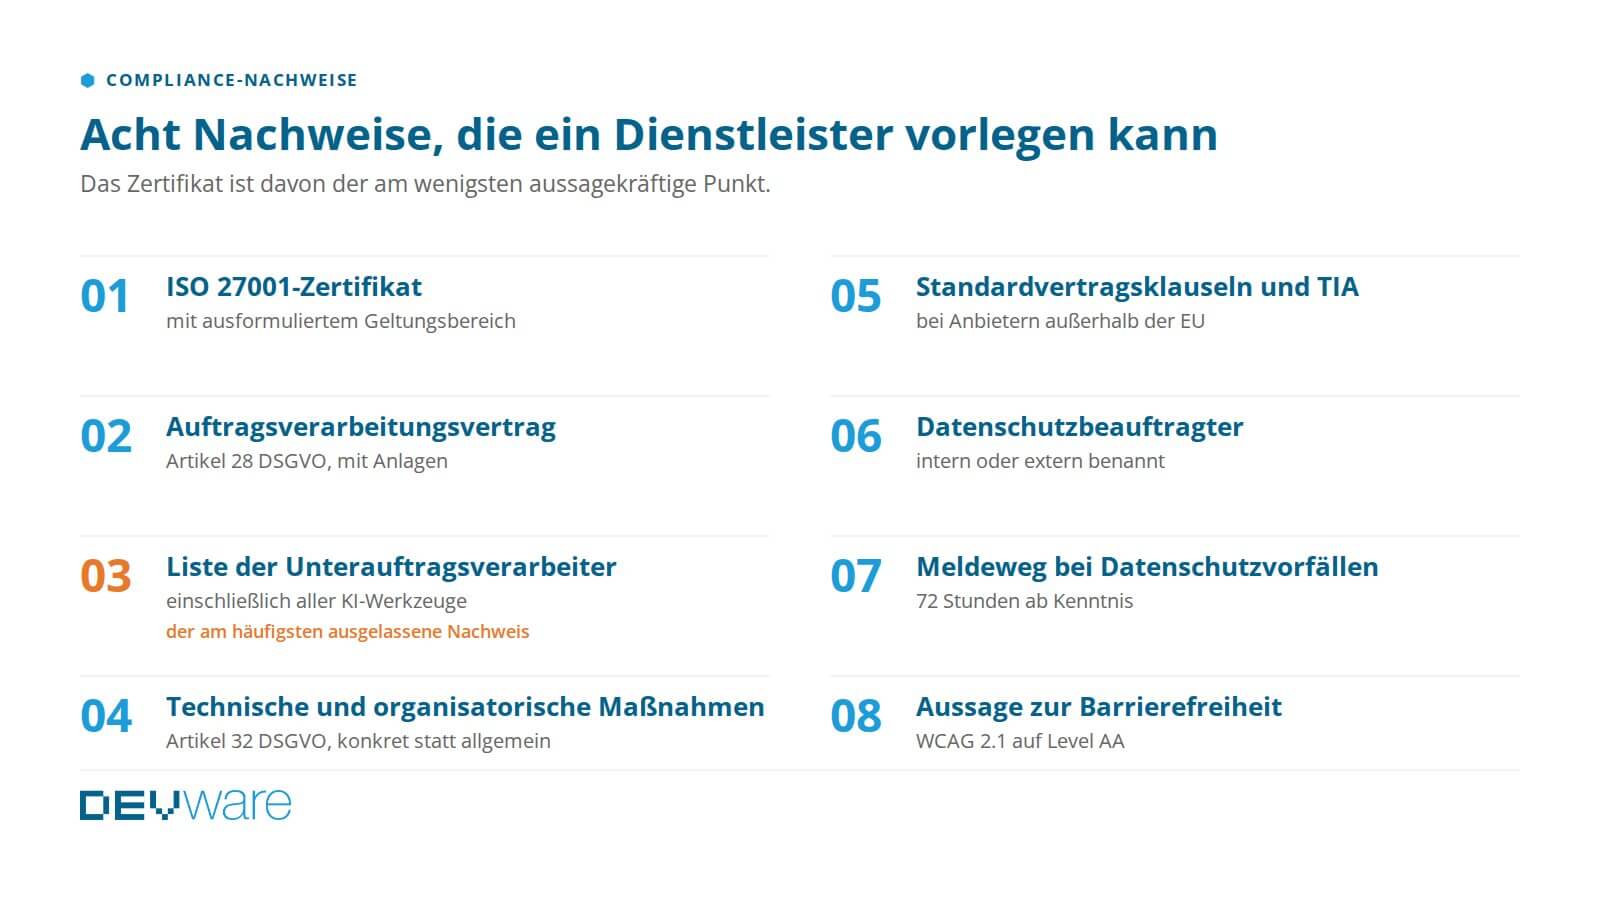
1. ISO 27001-Zertifikat mit Geltungsbereich
Was Sie bekommen sollten: das Zertifikat als PDF, ausgestellt von einer akkreditierten Zertifizierungsstelle, mit Gültigkeitsdatum und ausformuliertem Geltungsbereich.
Woran Sie ein schwaches Dokument erkennen: der Geltungsbereich ist so eng formuliert, dass er mit Ihrem Projekt nichts zu tun hat, oder das Zertifikat ist abgelaufen. ISO 27001-Zertifikate gelten drei Jahre, mit jährlichen Überwachungsaudits dazwischen. Fragen Sie nach dem letzten Überwachungsaudit, nicht nur nach dem Zertifikat.
Was das Zertifikat nicht leistet: es sagt nichts darüber, wie Ihr konkretes Projekt abgewickelt wird. Es bestätigt, dass ein Managementsystem existiert und gelebt wird, nicht, dass in Ihrem Projekt daraus gute Entscheidungen folgen.

2. Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO
Wenn Ihr Dienstleister personenbezogene Daten für Sie verarbeitet, und das tut er, sobald er an einem System mit Kundendaten, Mitarbeiterdaten oder Testdaten aus dem Echtbetrieb arbeitet, brauchen Sie einen Auftragsverarbeitungsvertrag. Ohne ihn ist die Verarbeitung rechtswidrig, und zwar auf Ihrer Seite, nicht auf seiner.
Der Vertrag muss Gegenstand, Dauer, Art und Zweck der Verarbeitung, die Datenkategorien und die Kategorien betroffener Personen benennen. Ein Mustervertrag ohne ausgefüllte Anlagen erfüllt das nicht.
Ein Punkt, der regelmäßig übersehen wird: Der Vertrag muss regeln, was bei Vertragsende mit den Daten passiert. Löschen oder zurückgeben, Ihre Wahl, dokumentiert.
3. Liste der Unterauftragsverarbeiter, inklusive KI-Werkzeuge
Das ist der Nachweis, der heute am meisten aussagt und am seltensten verlangt wird.
Jeder Cloud-Dienst, jedes Hosting, jedes Ticketsystem und jedes KI-Werkzeug, das Ihr Dienstleister einsetzt, ist ein Unterauftragsverarbeiter. Sie haben ein Recht darauf zu wissen, welche das sind. Bei KI-Werkzeugen wird die Frage konkret: Ein Entwickler, der mit einem KI-Assistenten arbeitet, schickt Quellcode an dessen Anbieter. Ihr Quellcode.
Fragen Sie deshalb dreiteilig:
- Welche KI-Werkzeuge sind im Einsatz, mit Anbieter und Sitz des Anbieters?
- Ist das Training mit Ihren Eingaben deaktiviert, und wo steht das vertraglich?
- Was wird eingespeist und was ausdrücklich nicht?
Ein Dienstleister, der diese Liste nicht innerhalb eines Tages liefern kann, hat sie nicht. Wie eine solche Liste aussieht, wenn sie vorliegt, steht bei uns unter KI-Compliance und Datenschutz.
4. Technische und organisatorische Maßnahmen
Artikel 32 DSGVO verlangt sie, und fast jeder Dienstleister hat ein Dokument dazu. Der Unterschied liegt in der Konkretheit. "Zugangskontrolle" ist keine Maßnahme, "Zwei-Faktor-Authentifizierung für alle Zugänge zu Kundensystemen" ist eine.
Achten Sie besonders auf den Umgang mit Testdaten. Die Entwicklung mit Originaldaten aus dem Echtbetrieb ist einer der häufigsten stillen Verstöße im Projektalltag. Die Antwort, die Sie hören wollen: Es wird mit anonymisierten oder synthetischen Testdaten gearbeitet.
5. Standardvertragsklauseln und Transfer Impact Assessment
Sobald ein Anbieter außerhalb der EU beteiligt ist, und bei KI-Werkzeugen ist das der Regelfall, reicht der Auftragsverarbeitungsvertrag allein nicht. Es braucht die EU-Standardvertragsklauseln und ein Transfer Impact Assessment, also eine dokumentierte Einschätzung, ob im Zielland ein vergleichbares Schutzniveau besteht.
Bei US-Anbietern kommt die Zertifizierung nach dem EU-US Data Privacy Framework hinzu. Sie ist öffentlich einsehbar, der Dienstleister muss sie also nicht behaupten, er kann sie belegen.
6. Datenschutzbeauftragter
Name und Kontakt, intern oder extern. Ein extern benannter Datenschutzbeauftragter ist kein Mangel, im Gegenteil: eine externe Stelle prüft ohne Rücksicht auf interne Hierarchien.
Was Sie zusätzlich fragen sollten: Wird der Datenschutzbeauftragte bei neuen Werkzeugen vor der Einführung beteiligt, oder erfährt er davon im Audit?
7. Meldeweg bei Datenschutzvorfällen
Artikel 33 DSGVO gibt Ihnen 72 Stunden, um eine Verletzung des Schutzes personenbezogener Daten bei der Aufsichtsbehörde zu melden. Diese Frist läuft ab Kenntnis. Wenn Ihr Dienstleister einen Vorfall erst nach vier Tagen weitermeldet, ist Ihre Frist verstrichen, bevor Sie überhaupt davon wissen.
Lassen Sie sich deshalb sagen, an welche Adresse gemeldet wird, innerhalb welcher Frist und wer bei Ihnen benachrichtigt wird. Das gehört in den Auftragsverarbeitungsvertrag, nicht in eine Absichtserklärung.
8. Aussage zur Barrierefreiheit
Seit dem 28. Juni 2025 gilt das Barrierefreiheitsstärkungsgesetz. Wenn Ihre Anwendung bei Endverbrauchern landet, muss sie den WCAG 2.1 auf Level AA entsprechen. Verantwortlich dafür sind Sie, umgesetzt wird es von Ihrem Dienstleister.
Fragen Sie deshalb nach dem Verfahren: Wird Barrierefreiheit geprüft, mit welchen Werkzeugen, und wird auch manuell getestet? Automatisierte Prüfungen finden nur einen Teil der Probleme. Ein Dienstleister, der Barrierefreiheit erst auf Nachfrage mitdenkt, liefert sie nicht mit.
Die unbequeme Stelle
Die meisten Lieferantenfragebögen, die wir ausgefüllt zurückschicken, fragen nach Punkt 1 und lassen Punkt 3 aus.
Das ist die falsche Reihenfolge. Das Zertifikat ist die Aussage über ein Managementsystem, die Liste der Unterauftragsverarbeiter ist die Aussage darüber, wo Ihre Daten tatsächlich landen. Der zweite Punkt ist für Sie der riskantere, und er verändert sich schneller: Ein Zertifikat gilt drei Jahre, ein neues KI-Werkzeug ist an einem Nachmittag eingeführt.
Wenn Sie aus diesem Artikel eine einzige Frage mitnehmen, dann diese: Welche KI-Werkzeuge in Ihrem Haus sehen unseren Quellcode, und was steht dazu im Vertrag?
Die Antwort darauf sagt mehr über einen Dienstleister aus als jedes Zertifikat. Nicht, weil die Antwort "keine" lauten müsste, das wäre 2026 weltfremd. Sondern weil ein Dienstleister, der sie präzise geben kann, die Frage vorher schon ernst genommen hat.
Häufige Fragen
Brauchen wir einen Auftragsverarbeitungsvertrag mit unserem Softwareentwickler?
Sobald er Zugriff auf Systeme mit personenbezogenen Daten hat, ja. Das schließt Wartung, Support und Fehleranalyse am Produktivsystem ein, auch wenn niemand die Daten absichtlich ansieht. Die Zugriffsmöglichkeit genügt.
Reicht es, wenn der Dienstleister ISO 27001 zertifiziert ist?
Nein. Die Zertifizierung ist ein Nachweis über das Informationssicherheitsmanagement, sie ersetzt weder den Auftragsverarbeitungsvertrag noch die Prüfung der Unterauftragsverarbeiter. Und sie gilt nur im dokumentierten Geltungsbereich.
Wie prüfen wir, ob ein Zertifikat echt und gültig ist?
Auf dem Zertifikat stehen die Zertifizierungsstelle und eine Registriernummer. Akkreditierte Stellen führen öffentliche Verzeichnisse, in denen sich beides nachschlagen lässt. Prüfen Sie zusätzlich das Ausstellungsdatum und den Zyklus der Überwachungsaudits.
Was ist ein Transfer Impact Assessment?
Eine dokumentierte Einschätzung, ob die Daten im Zielland außerhalb der EU ein Schutzniveau vorfinden, das dem europäischen entspricht, und welche zusätzlichen Maßnahmen nötig sind. Es wird pro Anbieter erstellt, nicht pauschal.
Wer ordnet unsere Anwendung nach dem EU AI Act ein?
Die Rollen sind gesetzlich verteilt, nicht verhandelbar: Wer ein KI-System entwickelt und unter eigenem Namen bereitstellt, ist Anbieter. Wer es im eigenen Betrieb einsetzt, ist Betreiber. In Auftragsentwicklungen sind Sie in der Regel Anbieter und Ihr Dienstleister erbringt die technische Leistung. Die Einordnung in eine Risikoklasse sollte trotzdem gemeinsam erfolgen, weil sie technisches Wissen über das System voraussetzt.
Was passiert mit unserer Software, wenn der Dienstleister insolvent wird?
Dafür gibt es die Quellcodehinterlegung bei einem Treuhänder, mit vertraglich definierten Herausgabefällen. Klären Sie das vor Projektbeginn, nicht danach, und achten Sie darauf, dass nicht nur der Quellcode hinterlegt wird, sondern auch Build-Anleitung und Abhängigkeiten. Code ohne die Beschreibung, wie er übersetzt wird, ist im Ernstfall wenig wert.
Welche Nachweise gelten für die Cloud, in der unsere Anwendung läuft?
Für den Cloud-Anbieter gelten dieselben Punkte, und er ist ein Unterauftragsverarbeiter Ihres Dienstleisters. Lassen Sie sich Region und Rechenzentrumsstandort schriftlich geben. "In der EU" ist keine Standortangabe.
Was wir selbst offenlegen
Wir halten das für einen Bereich, in dem man nicht um Vertrauen bitten, sondern Unterlagen zeigen sollte. Deshalb steht bei uns öffentlich, was sonst erst im Lieferantenfragebogen auftaucht:
- Zertifizierungen: ISO/IEC 27001:2024 für Informationssicherheit und ISO 9001:2015 für Qualitätsmanagement.
- Datenschutzbeauftragter: extern benannt, die heyData GmbH.
- Eingesetzte KI-Werkzeuge: jedes einzeln aufgeführt, mit Anbieter, Sitz, Einsatzzweck und dem Status von Auftragsverarbeitungsvertrag, Standardvertragsklauseln, Transfer Impact Assessment, Data Privacy Framework und Training. Fünf Werkzeuge, eine Tabelle, keine Sammelaussage.
- Was eingespeist wird und was nicht: auf derselben Seite aufgeschlüsselt, bis hinunter zu Passwörtern, Zugangsdaten und Echtdaten aus Produktivsystemen.
Die Tabelle steht unter KI-Compliance und Datenschutz. Sie ist bewusst öffentlich, damit Sie sie lesen können, bevor Sie mit uns sprechen. Wenn Sie sie mit dem vergleichen, was andere Anbieter auf Anfrage schicken, haben Sie den Maßstab für diesen Artikel.
Wann diese Nachweise im Projektverlauf gebraucht werden und warum sie oft zu spät eingeholt werden, steht unter Warum KI-Projekte scheitern.
Hinweis: Dieser Artikel ist eine fachliche Einordnung aus der Sicht eines Softwareentwicklers, keine Rechtsberatung.
Zur Entstehung: Unsere Inhalte entstehen mit Unterstützung von KI, aber jeder Text geht durch eine doppelte menschliche Prüfung, bevor er veröffentlicht wird.
Quellen
- Verordnung (EU) 2016/679, Datenschutz-Grundverordnung, insbesondere Artikel 28, 30, 32, 33 und 44 bis 49.
- Verordnung (EU) 2024/1689, Verordnung über Künstliche Intelligenz (EU AI Act).
- Barrierefreiheitsstärkungsgesetz (BFSG), in Kraft seit 28. Juni 2025.
- DIN EN ISO/IEC 27001:2024, Informationssicherheitsmanagementsysteme.
- Web Content Accessibility Guidelines (WCAG) 2.1, W3C.
- EU-US Data Privacy Framework, öffentliche Teilnehmerliste des US-Handelsministeriums.